Gehackte Postfächer versenden Spam
Ein erratenes Passwort reicht. Über das Postfach geht massenhaft Spam hinaus.
Folge: Ihr Server landet auf Blacklists, die Mails aller Kunden kommen nicht mehr an.
Linux · Sicherheit · Betrieb
Angriffe, gehackte Postfächer und drohende Ausfälle erkennen, bevor Ihre Kunden es merken.
Ihr Server schreibt jeden Tag unzählige Logzeilen, aber niemand liest sie. Die Log-Zentrale wertet sie jede Nacht automatisch aus und zeigt morgens klar, was zu tun ist.
Rundgang durch die Log-Zentrale (74 Sekunden, ohne Ton) · alle gezeigten Daten sind Beispieldaten
Ohne Log-Zentrale
Linux protokolliert fast alles. Die Warnzeichen stehen also längst in den Logs. Nur liest sie niemand regelmäßig, und nach einigen Tagen werden sie rotiert und gelöscht.
Ein erratenes Passwort reicht. Über das Postfach geht massenhaft Spam hinaus.
Folge: Ihr Server landet auf Blacklists, die Mails aller Kunden kommen nicht mehr an..env-Dateien mit Zugangsdaten, Datenbank-Dumps oder Backups werden von Scannern gefunden und
heruntergeladen.
Nach vielen Fehlversuchen klappt der Login in WordPress oder Plesk, oder ein Angreifer legt ein Script im Upload-Ordner ab.
Folge: Fremde haben Zugriff auf Websites, Daten und Server.Die Platte läuft voll, der Arbeitsspeicher ist erschöpft, Dienste stürzen ab. Die Anzeichen stehen oft tagelang vorher im Log.
Folge: Websites und Mail stehen still, meist zur ungünstigsten Zeit.Domains laufen noch mit PHP-Versionen, für die es keine Sicherheitsupdates mehr gibt. Zertifikate lassen sich nicht verlängern.
Folge: bekannte Sicherheitslücken, Browser-Warnungen, verunsicherte Besucher.Wenn etwas passiert ist, sind die entscheidenden Logs oft schon rotiert oder vom Angreifer gelöscht.
Folge: Ursache und Umfang lassen sich nicht mehr klären.Die meisten Probleme kündigen sich an. Die Log-Zentrale sorgt dafür, dass es jemand liest: jeden Tag.
So funktioniert’s
Ich richte alles einmal ein. Danach läuft die Log-Zentrale von selbst, und Sie müssen nichts tun.
Ein kleines Script packt jede Nacht die Logs und Systemdaten Ihres Linux-Servers zusammen.
Die Zentrale holt das Archiv verschlüsselt per SSH ab, mit reinem Lesezugriff. Sie kann auf Ihrem Server nichts verändern.
46 Prüfregeln für Mail, Web und System durchsuchen die Logs. Der Verlauf der letzten Tage fließt mit ein.
Am Morgen stehen Bewertung, Befunde und Empfehlungen im Webportal und als PDF bereit. Auf Wunsch kümmere ich mich direkt darum.
Ihre Vorteile
Keine Logdateien, keine Fachbegriffe-Wüste: Die Log-Zentrale übersetzt das Geschehen auf Ihren Servern in klare Aussagen.
Die Auswertung läuft jede Nacht automatisch, auch am Wochenende und im Urlaub.
Eine Übersicht mit Ampel: Handlungsbedarf, Beobachten oder Unauffällig. Filtern nach Zustand und Kunde, Suche in Sekunden.
Jeder Befund sagt, was passiert ist, wen es betrifft und was zu tun ist, verständlich formuliert.
Ein übersichtlicher Bericht mit Bewertung, Kennzahlen und Diagrammen, ideal für Geschäftsführung, Kunden oder Ihre Dokumentation.
Die Log-Zentrale kennt die üblichen Netze und Länder Ihrer Postfächer. Ein Login von ungewohnter Stelle fällt im nächsten Bericht auf.
Diagramme zeigen, wie sich Befunde, Zugriffe und Angriffe entwickeln. Ausreißer erkennen Sie sofort.
Ausstehende Updates, Neustart nötig, Zertifikate, Speicher, Platten und Softwareversionen: alles in der Serverübersicht.
Auf Wunsch erhalten Sie einen eigenen Login und sehen nur Ihre Server, Berichte und PDFs, im Browser, am Handy, hell oder dunkel.
Nur lesender, verschlüsselter Zugriff. Archive werden nach 20 Tagen, Berichte nach 90 Tagen automatisch gelöscht.
46 Prüfregeln
.env, .git, Backups öffentlich erreichbarDer Unterschied
| Situation | Ohne Log-Zentrale | Mit tagol Log-Zentrale |
|---|---|---|
| Gehacktes Postfach | Fällt erst auf, wenn Mails abgewiesen werden oder Kunden sich beschweren | Am nächsten Morgen als kritischer Befund mit Postfach und Empfehlung |
| Angriffe auf Logins | Laufen im Hintergrund, niemand weiß, ob fail2ban greift | Sichtbar je Postfach, Domain und Netz, inklusive Sperrstatus |
| Datenleck auf einer Website | Bleibt unbemerkt, bis die Daten auftauchen | Fällt im nächsten Bericht auf, sobald eine sensible Datei ausgeliefert wurde |
| Platte, Speicher, Dienste | Ausfall kommt überraschend | Warnzeichen werden täglich gemeldet |
| Updates und PHP-Versionen | Man müsste jeden Server einzeln prüfen | Stand aller Server in einer Übersicht |
| Nachweis im Ernstfall | Logs sind rotiert oder gelöscht | Archive liegen 20 Tage, Berichte 90 Tage sicher in der Zentrale |
| Ihr Aufwand | Logs selbst lesen, mit Fachwissen und viel Zeit | Ein Blick am Morgen genügt |
Kostenlos testen
Ich werte Ihren Linux-Server einmalig kostenlos aus. Sie erhalten den PDF-Bericht mit allen Befunden und Empfehlungen und sehen schwarz auf weiß, was auf Ihrem Server los ist.
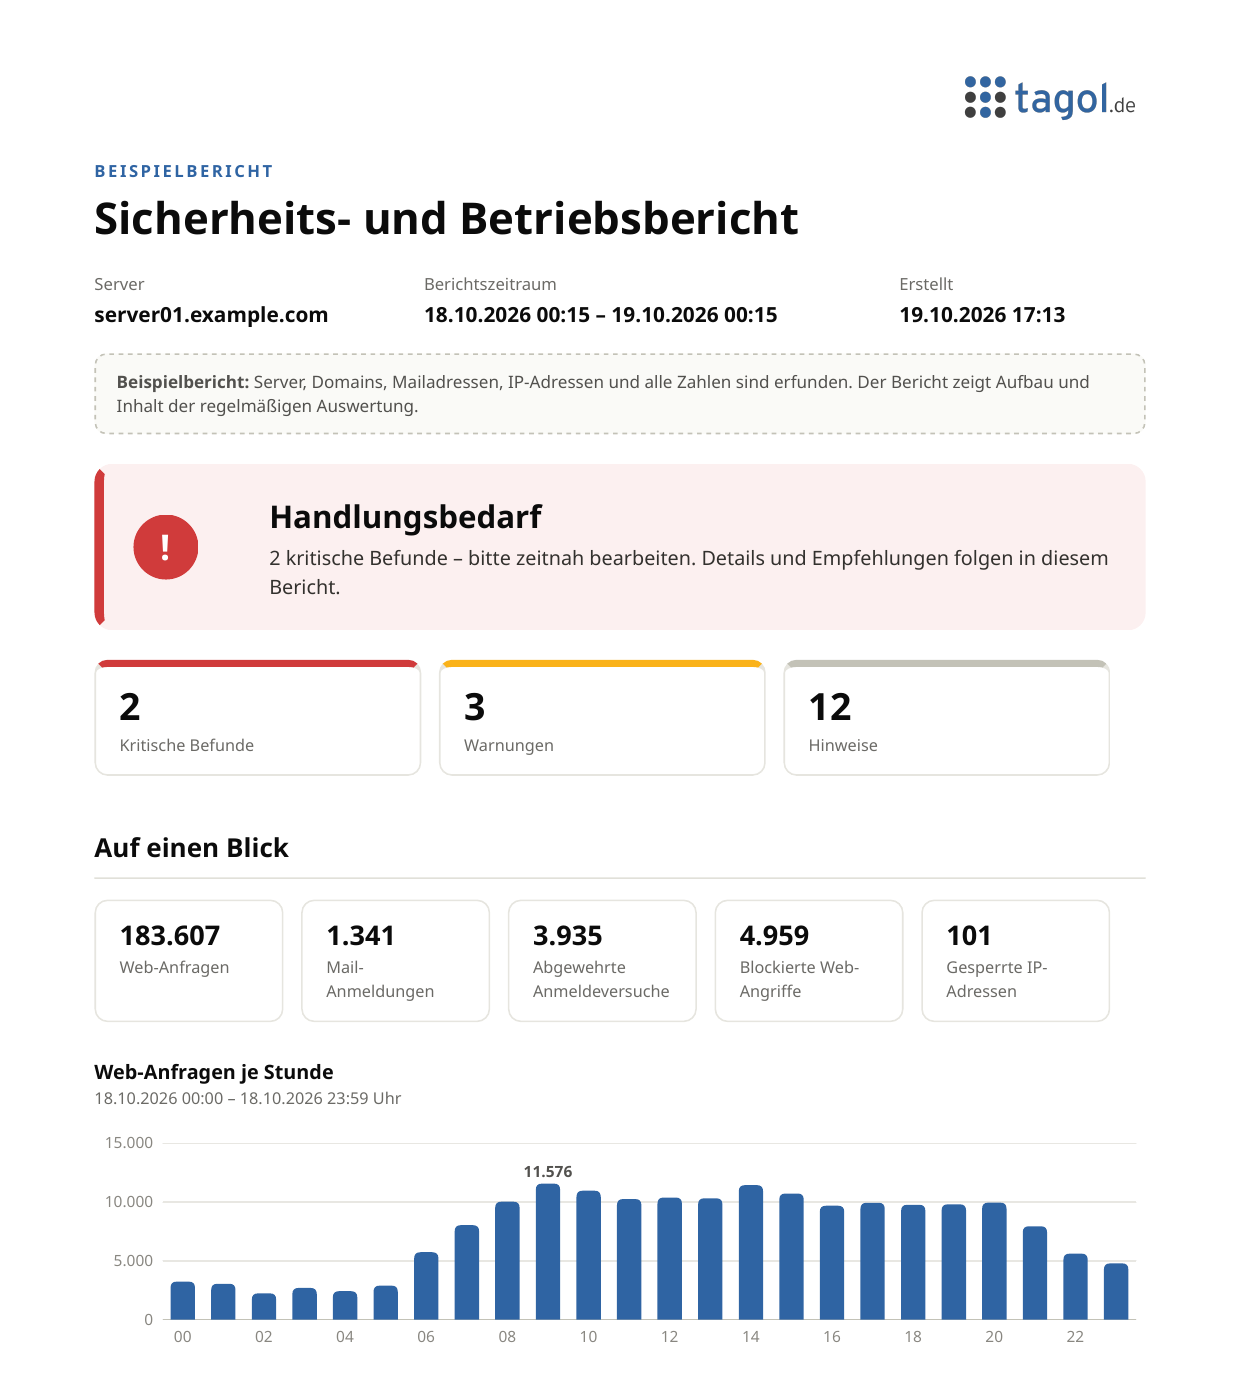 Beispielbericht ansehen (PDF)
Häufige Fragen
Nein. Ich richte alles ein: ein kleines Sammelscript auf Ihrem Server und einen Zugang mit reinem Lesezugriff für den täglichen Abruf. Danach läuft alles automatisch.
Gesammelt wird einmal täglich in der Nacht, wenn wenig los ist. Die eigentliche Auswertung läuft nicht auf Ihrem Server, sondern in der Zentrale.
Logs enthalten IP- und Mailadressen. Deshalb werden sie verschlüsselt übertragen, sind nur für Berechtigte lesbar und werden automatisch gelöscht: die Archive nach 20 Tagen, die Berichte nach 90 Tagen.
Für Plesk-Server unter Linux, zum Beispiel mit Debian, Ubuntu oder AlmaLinux, vom einzelnen Server bis zu vielen Servern verschiedener Kunden.
Jeder Befund enthält eine Empfehlung, die Ihr Administrator umsetzen kann. Auf Wunsch übernehme ich das als Ihr Linux-Administrator, schnell und mit über 20 Jahren Erfahrung.
Ja. Server lassen sich Kunden zuordnen. Jeder Kunde kann einen eigenen Zugang erhalten, der nur seine Server zeigt, und der PDF-Bericht ist zum Weitergeben gemacht.
Mit der tagol Log-Zentrale wissen Sie es jeden Morgen.
oder anrufen: +49 7356 66217 48